
Implementa Microsoft Intune para administrar y proteger endpoints corporativos
Movilitix evalúa tu entorno, diseña un piloto y define una ruta de implementación para enrolamiento, aplicaciones, configuración y cumplimiento—sin ampliar el alcance antes de validar licencias, identidad, dispositivos y operación.
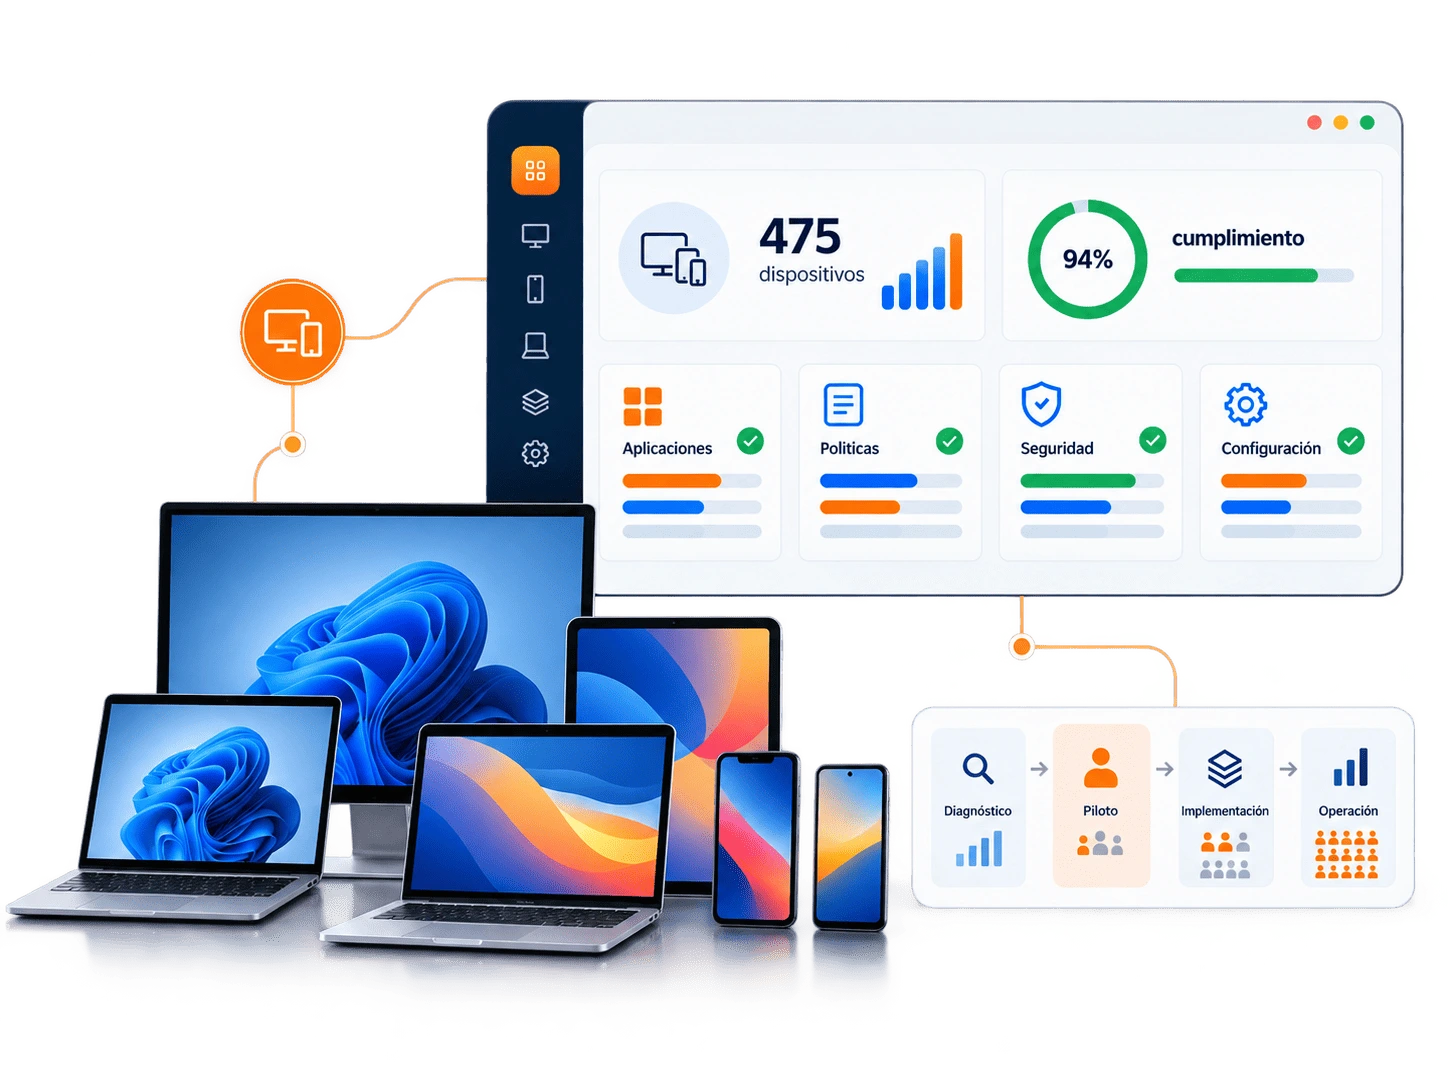
Cuando cada endpoint se configura distinto, TI pierde control antes de que el usuario comience a trabajar
Intune puede centralizar parte de la administración, pero una consola sin arquitectura, criterios y operación definida solo traslada la complejidad.
Configuraciones inconsistentes
Perfiles, restricciones, Wi-Fi y controles varían entre equipos y grupos.
Aplicaciones difíciles de desplegar
Altas, actualizaciones y excepciones consumen tiempo y generan tickets.
Cumplimiento sin criterios claros
Una política mal definida puede bloquear usuarios o dejar riesgos sin tratar.
Soporte reactivo
Sin runbook, grupos, responsabilidades y registro de excepciones, la operación no escala.
Empieza con una evaluación de preparación y un piloto que se pueda aceptar o corregir
El primer entregable no es una promesa de despliegue masivo. Es un alcance verificable para decidir con menos riesgo.
- Revisión del tenant, licencias disponibles y dependencias de identidad.
- Inventario de endpoints, versiones, propiedad y métodos de enrolamiento.
- Definición de aplicaciones, configuración, cumplimiento y grupos del piloto.
- Criterios de aceptación, pruebas, excepciones y responsabilidades.
- Recomendación de rollout, handover o administración continua.
El alcance se diseña alrededor de la operación, no de una lista genérica de funciones
Estas áreas pueden entrar en el diagnóstico y piloto. La capacidad exacta depende de la plataforma, versión, licencia, propiedad y método de enrolamiento.
Enrolamiento
Rutas corporativas, personales o mixtas según plataforma y propiedad.
Validación previa obligatoriaConfiguración
Perfiles, restricciones, conectividad y parámetros definidos con TI.
Baselines por grupoAplicaciones
Requisitos de distribución, actualización, asignación y excepciones.
Apps y dependencias realesCumplimiento
Criterios medibles y acciones revisadas antes de afectar el acceso.
Seguridad con pruebasInventario y reportes
Visibilidad disponible para seguimiento, excepciones y soporte.
Según datos de la plataformaOperación
Runbook, handover, soporte y administración cotizados según alcance.
Responsabilidades definidasIntune no funciona aislado
Una implementación puede depender de licencias, Microsoft Entra, Conditional Access, certificados, aplicaciones, programas de enrolamiento y controles de otras plataformas. Movilitix documenta estas dependencias antes de confirmar el rollout.
- LicenciamientoSe revisa y cotiza por separado; no se asume que el tenant ya tenga todo lo necesario.
- Identidad y accesoLas políticas de acceso requieren diseño, pruebas y coordinación con el responsable de identidad.
- PlataformasVersiones y profundidad de administración varían entre Windows, Android, Apple, macOS y Linux.
- Propiedad y enrolamientoCOPE, BYOD, dispositivos compartidos y equipos corporativos siguen rutas distintas.
- AplicacionesEmpaquetado, compatibilidad, datos, proveedores y actualizaciones pueden ampliar el alcance.
Una ruta de implementación con puntos de decisión
Cada fase entrega información para autorizar la siguiente; no se fuerza un despliegue completo si el piloto descubre una dependencia crítica.
Descubrimiento
Objetivos, endpoints, tenant, aplicaciones y responsables.
Diseño
Arquitectura, grupos, políticas, pruebas y exclusiones.
Piloto
Configuración controlada con criterios de aceptación.
Decisión
Hallazgos, correcciones y plan de rollout.
Operación
Handover o soporte administrado según contrato.
Diseñado para flotas empresariales, no para soporte informático genérico
Este servicio puede encajar si…
- tu empresa administra endpoints corporativos o un entorno mixto;
- necesitas evaluar o corregir una implementación de Intune;
- quieres desplegar aplicaciones y políticas con un piloto;
- tu equipo requiere documentación, handover o apoyo operativo.
No es el servicio adecuado para…
- reparación o desbloqueo de computadoras personales;
- soporte doméstico de Windows o Microsoft 365;
- licencias sin evaluación del entorno;
- activar restricciones o acceso condicional sin pruebas y autorización.
Preguntas antes de implementar Microsoft Intune
¿Qué necesita una empresa antes de implementar Microsoft Intune?
Se debe revisar el tenant, las licencias disponibles, la identidad, los tipos y versiones de endpoints, el modelo de propiedad, los métodos de enrolamiento, las aplicaciones críticas y las políticas que la operación necesita. El diagnóstico confirma dependencias y limita el piloto antes de escalar.
¿Intune administra Windows, Android, Apple, macOS y Linux?
Microsoft documenta compatibilidad con esas familias de sistemas operativos, pero las versiones y capacidades varían por plataforma. Movilitix valida la combinación concreta de dispositivos, versión, enrolamiento y función requerida antes de confirmar el alcance.
¿Movilitix vende licencias de Microsoft Intune?
La revisión puede incluir las licencias y dependencias necesarias, pero el licenciamiento se valida y cotiza por separado. Esta oferta no implica que Movilitix sea revendedor de licencias ni Microsoft partner.
¿Se puede comenzar con un piloto?
Sí. El enfoque recomendado es definir un grupo controlado de endpoints, criterios de aceptación, políticas y aplicaciones concretas, documentar excepciones y decidir el despliegue después de validar el resultado.
¿La implementación incluye Conditional Access?
Las dependencias de identidad y Conditional Access se revisan dentro del diseño, pero su configuración final depende del tenant, licencias, arquitectura de identidad, riesgo y alcance aprobado. No se activa una política de acceso sin validación y pruebas.
¿Ofrecen soporte después de la implementación?
Después del piloto se puede cotizar el rollout, la documentación, el handover o una operación administrada. Cobertura, horarios, SLA, países y responsabilidades se acuerdan para cada proyecto; no se promete soporte 24/7 de forma automática.
Convirtamos tu necesidad de Intune en un piloto que TI pueda evaluar
Cuéntanos cuántos endpoints tienes y qué necesitas resolver. Revisaremos el entorno, las dependencias y el siguiente paso adecuado.